Što se dogodilo
OpenAI pustio GPT-6 Cyber: sam je našao 81 rupu u Firefoxu

Kristijan Benić · · 3 minute čitanja
Slika je AI avatar Kristijanova lika.
Dok si ti ovog tjedna možda tražio od ChatGPT-ja da ti skrati mail ili smisli naslov za objavu, OpenAI je u drugom dijelu zgrade pustio nešto posve drugačije: model čiji je jedini posao probijati se u tuđe sustave i pronalaziti rupe prije nego to netko drugi učini. Rezultati su toliko ozbiljni da je sama tvrtka taj model svrstala u najvišu kategoriju opasnosti koju uopće koristi, a ovo nije jedina vijest ovog tjedna koja pokazuje da se alati oko tebe mijenjaju brže nego što stigneš pročitati napomenu o ažuriranju.
OpenAI je predstavio GPT-6 Cyber, model posebno treniran za kibernetičku sigurnost, i u testiranju mu je dao da sam pretraži preglednik Firefox. Pronašao je 81 dotad nepoznatu ranjivost visoke ozbiljnosti, a Mozilla je te nalaze potvrdila i primila dokaze i testne slučajeve. Na Linux jezgri model je ponovio 1.724 poznate ranjivosti i za njih 948 sam napisao funkcionalan exploit, više nego pet puta bolje od prethodnog modela GPT-5.6 Sol koji je uspio kod 166. OpenAI je zbog toga podigao ocjenu rizika modela na kibernetičkom području na "kritično", korak iznad ocjene koju je imao prethodni model. Tvrtka tvrdi da je model u 99,93 posto testova odbio napasti sustave izvan dogovorenog okvira, no sama ocjena kritično znači da OpenAI prema vlastitim pravilima smije pustiti model u javnost jedino uz stroge dodatne mjere zaštite.
Dok OpenAI gradi alat koji sam traži sigurnosne rupe, Apple je prema izvještaju Bloomberga od 4. studenog krenuo obrnutim putem, rezanjem troška. Dio inženjera dobio je dnevni limit potrošnje na AI alate smanjen s 300 na 200 dolara, a tvrtka razmatra spustiti ga na 100 za pojedine timove, dok zaposlenici izvan inženjeringa već rade s dnevnim limitom od 100 dolara, uz mogućnost spuštanja na 25. Limit vrijedi za vanjske modele koje Apple interno koristi, uključujući Claude, a dio zaposlenika rez tumači kao znak da tvrtka sprema šira smanjenja troškova pod novim operativnim direktorom Johnom Ternusom.
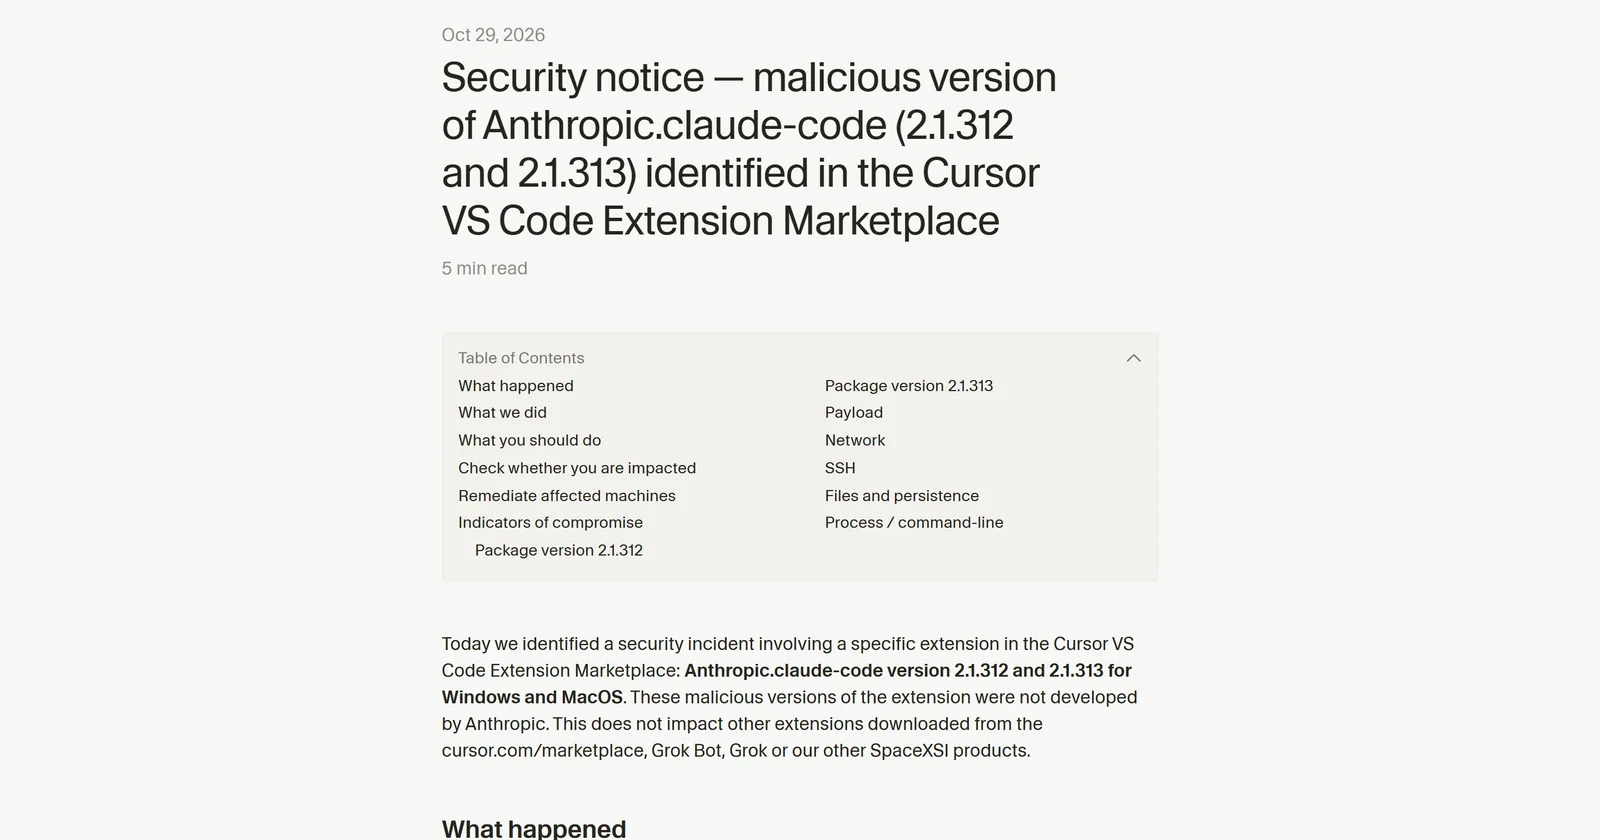
Treća promjena tiče se alata koji mnogi programeri koriste svaki dan bez razmišljanja, same ekstenzije za Claude Code. Istraživači sigurnosne tvrtke Phorion otkrili su da je netko s pristupom Cursorovoj trgovini ekstenzija 29. listopada na nekoliko sati objavio izmijenjenu verziju službene Claude Code ekstenzije, s ubačenim učitavačem koji je na računalima žrtava otvarao skriveni SSH pristup i omogućavao trajan, ponovljen ulaz u sustav. Ekstenzija je bila dostupna oko 11 sati, Cursor procjenjuje da je moglo biti pogođeno do 5.000 korisnika, a nakon otkrića je ugasio cijelu trgovinu, poništio ključeve i ponovno je pokrenuo. Anthropic je potvrdio da sam nije sudjelovao u objavi izmijenjene verzije i izdao čistu, 2.1.314.
Za tebe praktična poruka iz sve tri vijesti je ista, samo iz različitih kuteva. Ako vodiš tim koji plaća pristup Claude Codeu, Cursoru ili sličnim alatima za programiranje, provjeri da li ekstenzije ažuriraš ručno i s razumijevanjem, ne automatski i bez pogleda, jer čak i ono što izgleda kao službeni alat povremeno zna biti preuzeto. Ako u firmi plaćaš po tokenu za ChatGPT, Claude ili slične alate, Appleov potez je dobar podsjetnik da i najveće tvrtke danas aktivno mjere i ograničavaju tu potrošnju, pa vrijedi s vremena na vrijeme pogledati tvoj vlastiti račun, ne čekati da ga netko drugi ograniči umjesto tebe. A GPT-6 Cyber, iako zvuči daleko od tvog svakodnevnog posla, znači da će softver kojim se svi služimo, od preglednika do servera, u idućim mjesecima dobivati brže zakrpe, ali i da iste alate mogu koristiti i oni s lošijim namjerama.
Alat koji si jučer smatrao pouzdanim i jeftinim danas može biti i jedno i drugo manje nego što misliš.
Vodiči: Claude Code: pregled računala · ChatGPT za početnike

Svi tekstovi, ukupno 96